

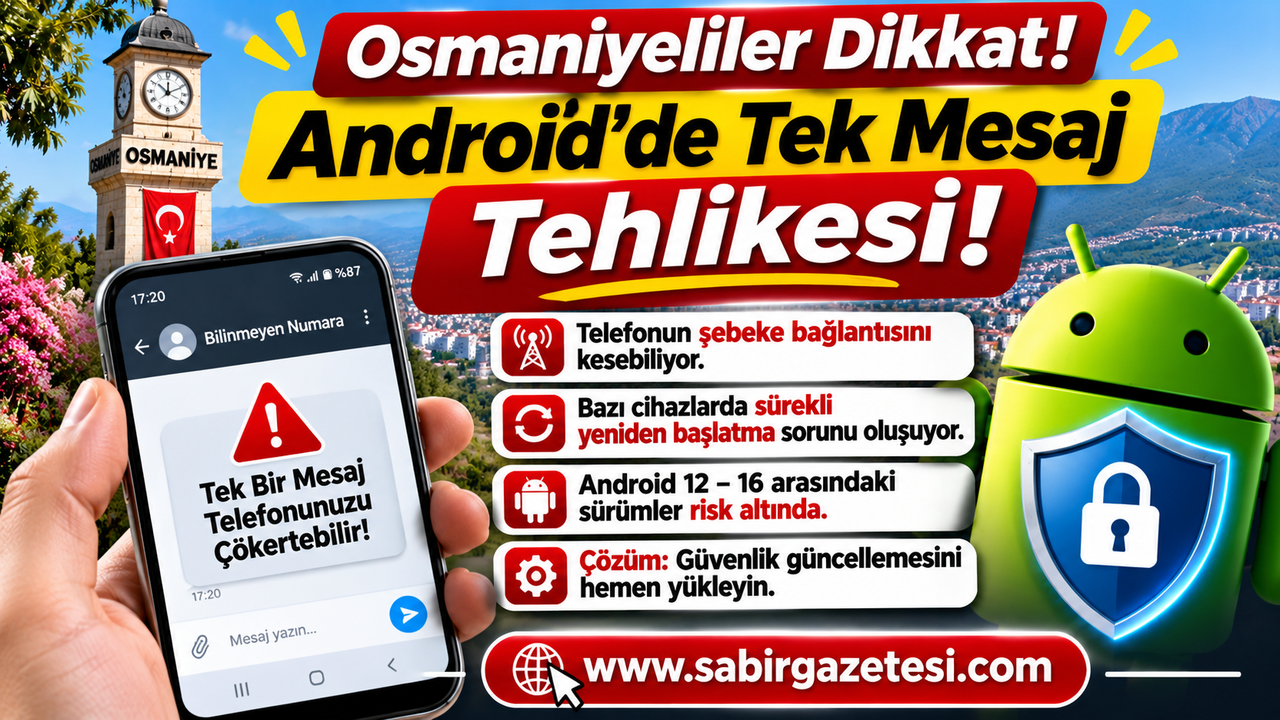
Android telefon kullanan milyonlarca kişiyi ilgilendiren yeni bir güvenlik açığı ortaya çıktı. “SMS of Death” (Ölümcül SMS) olarak adlandırılan bu açık, özel olarak hazırlanmış bir mesajın kullanıcı tarafından açılmasına gerek kalmadan telefonun mobil şebeke bağlantısının kesilmesine neden olabiliyor. Bazı cihazlarda ise art arda gönderilen mesajlar, telefonun sürekli yeniden başlamasına yol açabiliyor.
Osmaniye'de Android işletim sistemine sahip telefon kullanan vatandaşları da ilgilendiren güvenlik sorunu, özellikle uzun süredir yazılım güncellemesi almayan cihazlar açısından risk oluşturuyor.
Google Pixel ve Samsung Galaxy modelleri üzerinde yapılan güvenlik araştırmalarında, söz konusu açığın farklı Android sürümlerinde ortaya çıkabildiği belirlendi.
Google, güvenlik açığını CVE-2026-58882 koduyla Kasım 2026 Android Güvenlik Bülteni'ne ekledi. Açık, kritik düzeyde hizmet engelleme sorunu olarak sınıflandırıldı.
Peki, Osmaniyeliler hangi Android telefonların risk altında olduğunu nasıl öğrenecek? Gelen tek bir mesaj telefonu gerçekten kullanılamaz hâle getirebilir mi? Android 12, 13, 14, 15 ve 16 kullananlar ne yapmalı?
İşte Android telefon sahiplerinin bilmesi gereken güvenlik uyarısının ayrıntıları.
Android Telefonlarda SMS of Death Tehlikesi Nedir?
SMS of Death, Android işletim sisteminin belirli türdeki mesajları işleme biçiminde tespit edilen bir güvenlik açığına verilen isim.
Normal şartlarda cep telefonları yalnızca kullanıcıların mesaj kutusunda gördüğü SMS'leri almıyor. Operatörler ve çeşitli sistemler tarafından gönderilen bazı teknik mesajlar da arka planda işleniyor.
Bunlardan biri WAP Push olarak adlandırılan mesaj türü.
Güvenlik araştırmacılarının tespitine göre özel olarak hazırlanmış hatalı bir WAP Push mesajı, Android'in telefon bağlantılarını yöneten yazılım bileşeninde beklenmeyen bir hatayı tetikleyebiliyor.
Bu durum, cihazın mobil şebeke hizmetinin geçici olarak çalışmamasına neden olabiliyor.
Söz konusu saldırı, kullanıcıdan herhangi bir bağlantıya tıklamasını veya mesajı açmasını istemediği için “zero-click” yani sıfır tıklama saldırısı olarak tanımlanıyor.
Osmaniyeliler Dikkat: Mesajı Açmadan da Etkilenebilirsiniz
Bu güvenlik açığını klasik SMS dolandırıcılıklarından ayıran en önemli özellik, kullanıcının herhangi bir işlem yapmasına gerek kalmaması.
Normal dolandırıcılık mesajlarında kullanıcıların çoğu zaman sahte bağlantılara tıklaması, zararlı dosya indirmesi veya kişisel bilgilerini paylaşması hedefleniyor.
SMS of Death açığında ise durum farklı.
Zararlı mesaj, telefonun yazılımı tarafından otomatik olarak işlenebiliyor.
Araştırmacının açıklamasına göre mesajın telefonun gelen kutusunda görünmesi bile gerekmiyor.
Bu nedenle bilinmeyen numaralardan gelen mesajları açmamak, bu özel güvenlik açığına karşı tek başına yeterli bir önlem değil.
En önemli koruma yöntemi, cihazın ilgili güvenlik düzeltmesini içeren yazılım güncellemesini yüklemek.
Tek Bir Mesaj Telefonu Kullanılamaz Hâle Getirebilir mi?
Güvenlik araştırmacısı Mark B. tarafından gerçekleştirilen testlerde, özel hazırlanmış bir mesajın Android'in telefon bağlantılarını yöneten işleminde çökmeye neden olabildiği görüldü.
Bu hata ortaya çıktığında telefonun mobil şebeke bağlantısı kesilebiliyor.
Devam eden telefon görüşmeleri aniden sonlanabiliyor.
Bazı durumlarda mesajın yeniden işlenmesi, bağlantı sorununun tekrarlanmasına neden olabiliyor.
Araştırmacı, birden fazla zararlı mesajın gönderildiği testlerde bazı cihazlarda sürekli yeniden başlama sorunu yaşandığını bildirdi.
Ancak burada önemli bir ayrıntı bulunuyor.
Güvenlik açığı, bütün Android telefonların tek mesajla kalıcı olarak bozulacağı anlamına gelmiyor.
Araştırmacının gözlemlediği yeniden başlama döngüsü, belirli test cihazlarında ve koşullarında ortaya çıktı.
Cihazın kalıcı olarak fiziksel hasar gördüğü veya bütün verilerin otomatik olarak silindiği yönünde bir bulgu bulunmuyor.
Android Telefonlarda Hangi Sürümler Risk Altında?
Araştırmacının yaptığı testlerde Android 12 ile Android 16 arasındaki farklı sürümlerde çalışan cihazlarda sorun gözlemlendi.
Google'ın Kasım 2026 güvenlik bülteninde ise güvenlik düzeltmesinin Android 14, 15, 16, Android 16 QPR2 ve Android 17 sürümlerine yönelik olduğu belirtiliyor.
| Android sürümü | Güvenlik durumu |
|---|---|
| Android 12 | Araştırmalarda etkilendiği bildirildi; güncelleme desteği kontrol edilmeli |
| Android 13 | Araştırmalarda etkilendiği bildirildi; güncelleme desteği kontrol edilmeli |
| Android 14 | Güvenlik düzeltmesi mevcut |
| Android 15 | Güvenlik düzeltmesi mevcut |
| Android 16 | Güvenlik düzeltmesi mevcut |
| Android 17 | Güvenlik düzeltmesi mevcut |
Android 12 ve Android 13 kullanan bazı eski cihazlar, gerekli güvenlik güncellemesini alamadıkları için risk altında kalabiliyor.
Ancak telefonun yalnızca Android sürümüne bakarak güvenli veya güvensiz olduğuna kesin karar vermek doğru değil.
Cihazın üreticisi, modeli ve son güvenlik güncelleme tarihi de önem taşıyor.
Google Güvenlik Açığını Düzeltti mi?
Google, Kasım 2026 Android Güvenlik Bülteni'nde CVE-2026-58882 numaralı güvenlik açığını kritik seviyede sınıflandırdı.
Söz konusu sorun için güvenlik düzeltmesi yayımlandı.
Araştırmacı tarafından daha önce yapılan açıklamalarda düzeltmenin Ekim 2026 Android kaynak kodlarına dâhil edildiği belirtilmişti.
Ancak Google'ın resmî Kasım 2026 bülteninde güvenlik açığı, 1 Kasım 2026 güvenlik yaması düzeyi kapsamında listeleniyor.
Bu nedenle Android kullanıcılarının mümkünse Kasım 2026 veya daha yeni bir güvenlik güncellemesini yüklemeleri öneriliyor.
Güncellemelerin telefonlara ulaşma zamanı marka ve modele göre değişebiliyor.
Samsung ve Google Pixel Telefonlar Etkileniyor mu?
Güvenlik araştırmalarında Google Pixel ve bazı Samsung Galaxy telefonlar üzerinde testler gerçekleştirildi.
Bu testler, güvenlik açığının yalnızca tek bir telefon markasına özgü olmadığını gösterdi.
Ancak bu durum bütün Samsung ve Pixel modellerinin halen savunmasız olduğu anlamına gelmiyor.
Güncel güvenlik yamalarını almış telefonlarda ilgili açık giderilmiş olabilir.
Benzer şekilde Xiaomi, Redmi, POCO, OPPO, realme, vivo ve diğer Android telefon üreticilerinin cihazlarında da güvenlik durumu, kullanılan yazılım sürümüne ve güncelleme desteğine bağlı.
Osmaniye'de Android telefon kullanan vatandaşların marka ayrımı yapmadan güvenlik güncellemelerini kontrol etmesi gerekiyor.
Telefon Görüşmeleri ve Acil Çağrılar Etkilenebilir mi?
SMS of Death açığının dikkat çeken yönlerinden biri, telefonun mobil iletişim hizmetini etkileyebilmesi.
Güvenlik araştırmacılarının açıklamalarına göre yazılım hatası ortaya çıktığında devam eden telefon görüşmeleri kesilebiliyor.
Bu durum, acil çağrı sırasında yaşanması hâlinde daha ciddi sonuçlar doğurabilecek bir risk oluşturuyor.
Türkiye'de acil çağrılar için kullanılan 112 numarasına erişimin güvenilir olması büyük önem taşıyor.
Ancak söz konusu güvenlik açığının Türkiye'de acil çağrı hizmetlerini etkilediğine yönelik doğrulanmış yaygın bir olay bilgisi bulunmuyor.
Bu nedenle güvenlik sorununun potansiyel etkileriyle gerçekleştiği doğrulanan olayların birbirinden ayrılması gerekiyor.
Osmaniyeliler Telefonlarını Nasıl Koruyabilir?
Android telefon kullanan Osmaniyelilerin öncelikle cihazlarında en son güvenlik güncellemesinin yüklü olup olmadığını kontrol etmesi gerekiyor.
Bunun için aşağıdaki adımlar izlenebilir.
1. Telefonun Ayarlar Bölümünü Açın
Telefonunuzun ana ekranından Ayarlar uygulamasına girin.
2. Yazılım Güncellemesi Menüsünü Bulun
Telefonun markasına göre Yazılım Güncellemesi, Sistem, Güvenlik ve Gizlilik veya Telefon Hakkında bölümlerinden ilgili menüye ulaşabilirsiniz.
3. Android Güvenlik Yaması Tarihini Kontrol Edin
Android güvenlik güncellemesi tarihini inceleyin.
Kasım 2026 veya daha yeni bir yama bulunuyorsa güncellemeyi yükleyin.
Ancak güncellemenin ilgili güvenlik düzeltmesini içerip içermediği konusunda üreticinin açıklamalarını da dikkate alın.
4. Güncellemeyi İndirin ve Yükleyin
Cihazınız için bir güncelleme sunulmuşsa güvenilir bir Wi-Fi bağlantısı üzerinden indirin.
Güncelleme öncesinde telefonunuzun şarjının yeterli olduğundan emin olun.
5. Telefonu Yeniden Başlatın
Bazı güvenlik güncellemelerinin tamamlanabilmesi için cihazın yeniden başlatılması gerekiyor.
Güncelleme tamamlandıktan sonra güvenlik yaması tarihini yeniden kontrol edebilirsiniz.
Android 12 ve Android 13 Kullananlar Ne Yapmalı?
Android 12 ve Android 13 kullanan vatandaşlar açısından en önemli konu, telefonlarının güvenlik desteğinin devam edip etmediği.
Bazı eski modeller artık üreticileri tarafından düzenli güvenlik güncellemesi almıyor.
Bu durumda işletim sistemi güvenlik açıkları uzun süre giderilemeyebiliyor.
Telefonun güncelleme bölümünde yeni bir sürüm görünmüyorsa üreticinin resmî internet sitesinden destek takvimi kontrol edilmeli.
Cihazın daha yeni bir Android sürümüne yükseltilmesi mümkünse üretici tarafından sunulan resmî yükseltme kullanılmalı.
Güvenlik desteği tamamen sona ermiş cihazların değiştirilmesi de uzun vadede değerlendirilmesi gereken seçenekler arasında bulunuyor.
Özellikle bankacılık işlemleri ve önemli kişisel veriler için kullanılan telefonlarda güncelleme desteği önem taşıyor.
Telefon Sürekli Yeniden Başlıyorsa Ne Yapılmalı?
SMS of Death açığından etkilendiği düşünülen bazı cihazlarda yeniden başlama döngüsü ortaya çıkabiliyor.
Ancak telefonun sürekli yeniden başlamasının birçok farklı nedeni bulunuyor.
Bu nedenle her yeniden başlama sorununun söz konusu güvenlik açığından kaynaklandığı düşünülmemeli.
Cihaz normal şekilde açılmıyorsa öncelikle üreticinin resmî destek kanallarına başvurulmalı.
Telefonun garantisi devam ediyorsa yetkili servis desteği alınmalı.
Önemli verilerin kaybolmasını önlemek için bilinçsizce fabrika ayarlarına dönme işlemi yapılmamalı.
Fabrika ayarlarına sıfırlama, cihazdaki kişisel dosyaların silinmesine neden olabilir ve bazı güvenlik sorunlarını tek başına gidermeyebilir.
Araştırmacılar tarafından teknik kurtarma yöntemleri açıklanmış olsa da bu işlemler ileri düzey bilgi gerektirdiğinden deneyimsiz kullanıcılar tarafından uygulanmamalı.
Bu Açıkla Telefonlardaki Fotoğraflar Çalınabilir mi?
SMS of Death konusunda yanlış anlaşılabilecek önemli noktalardan biri de kişisel verilerin güvenliği.
Açıklanan güvenlik açığı, öncelikle hizmet engelleme saldırısı olarak sınıflandırılıyor.
Başka bir ifadeyle temel etkisi, telefonun mobil iletişim hizmetinin çalışmasını engellemek.
Araştırmalarda bu özel açığın fotoğrafları, mesajları veya bankacılık bilgilerini doğrudan ele geçirmek için kullanıldığı gösterilmiş değil.
Ancak bu durum bütün Android güvenlik tehditlerinin yalnızca bağlantı kesintisinden ibaret olduğu anlamına gelmiyor.
Kullanıcıların genel güvenlik amacıyla güvenilir uygulamalar kullanması, güncellemelerini yüklemesi ve hesaplarında güçlü kimlik doğrulama yöntemlerinden yararlanması önem taşıyor.
Türkiye'de SMS of Death Saldırısı Görüldü mü?
15 Kasım 2026 itibarıyla SMS of Death güvenlik açığının Türkiye'deki Android kullanıcılarına yönelik yaygın bir saldırıda kullanıldığına ilişkin doğrulanmış bir bilgi bulunmuyor.
Söz konusu güvenlik sorunu, araştırmacıların testleri ve yayımlanan teknik raporlarla gündeme geldi.
Bununla birlikte açığa ilişkin teknik bilgilerin kamuoyuyla paylaşılmış olması, güncelleme almamış cihazların güvenlik durumunun gözden geçirilmesini önemli hâle getiriyor.
Osmaniye'de Android telefon kullanan vatandaşların da resmî güvenlik güncellemelerini takip etmeleri öneriliyor.
Android Telefon Sahipleri İçin Güvenlik Özeti
| Merak edilen konu | Güncel bilgi |
|---|---|
| Güvenlik açığının adı | SMS of Death |
| Güvenlik kodu | CVE-2026-58882 |
| Saldırı türü | Sıfır tıklama, hizmet engelleme |
| Mesajı açmak gerekiyor mu? | Hayır |
| Olası etkisi | Mobil bağlantı ve görüşmelerin kesilmesi |
| Ağır durumlarda | Yeniden başlama döngüsü |
| Araştırmalarda etkilenen sürümler | Android 12-16 |
| Güvenlik düzeltmesi | Android 14-17 için mevcut |
| Resmî güvenlik bülteni | Kasım 2026 |
| Türkiye'de yaygın saldırı doğrulandı mı? | Hayır |
Osmaniyeliler İçin Kritik Uyarı
Akıllı telefonlar artık yalnızca haberleşme amacıyla kullanılmıyor. Bankacılık işlemleri, kamu hizmetleri, eğitim, sağlık randevuları ve günlük yaşamın birçok önemli işlemi cep telefonları üzerinden gerçekleştiriliyor.
Bu nedenle telefonların güvenli ve kesintisiz çalışması büyük önem taşıyor.
Android işletim sisteminde tespit edilen SMS of Death açığı da güncel yazılım kullanmanın önemini bir kez daha ortaya koydu.
Özellikle uzun süredir güncelleme almayan cihazlarda güvenlik riskleri devam edebiliyor.
Osmaniyelilerin telefonlarında Android güvenlik yaması tarihini kontrol etmeleri, mevcut güncellemeleri yüklemeleri ve üreticilerin resmî güvenlik duyurularını takip etmeleri gerekiyor.
Tek bir zararlı mesajın bazı telefonlarda mobil bağlantıyı kesebilmesi önemli bir risk oluşturuyor. Ancak her Android telefonun bu nedenle kalıcı olarak kullanılamaz hâle geleceğini söylemek doğru değil.